1
Préparation et installation de Windows Server
Configuration VM · Installation OS · Configuration initiale
Document de spécifications de la VM
Nom de la VM
SRV-AD01
Système d'exploitation
Windows Server 2019 Standard (64-bit)
RAM
5 875 Mo (~6 Go)
Processeurs
3 vCPU
Disque dur
59,83 Gio (SATA)
Hyperviseur
Oracle VirtualBox
Réseau
Interface pont – Intel PRO/1000 MT Desktop
Contrôleur graphique
VBoxSVGA – 128 Mo
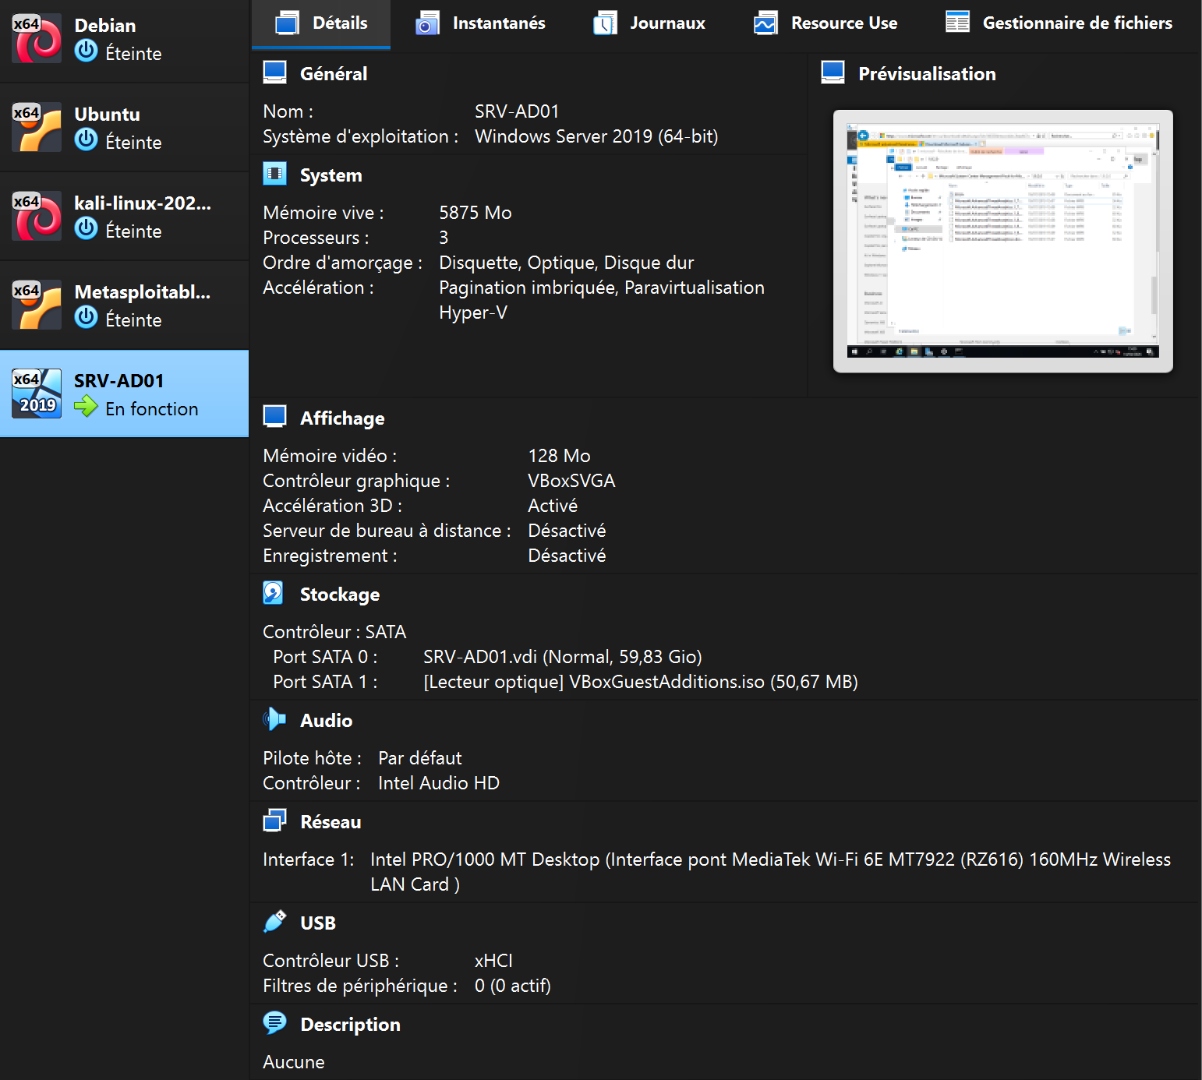
Configuration VirtualBox – SRV-AD01
Windows Server installé – Écran de connexion
Rapport de configuration initiale du serveur
Nom de l'ordinateur
SRV-AD01
Domaine
btssio.local
Adresse IP
192.168.10.10
Masque de sous-réseau
255.255.255.0
Passerelle par défaut
192.168.10.1
DNS préféré
127.0.0.1 (lui-même)
Pare-feu
Domaine : Actif
Version OS
Windows Server 2019 Standard Evaluation
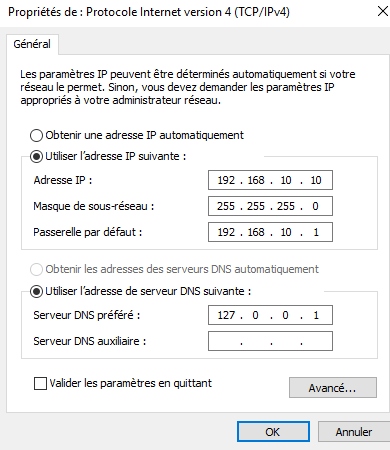
Configuration IPv4 statique
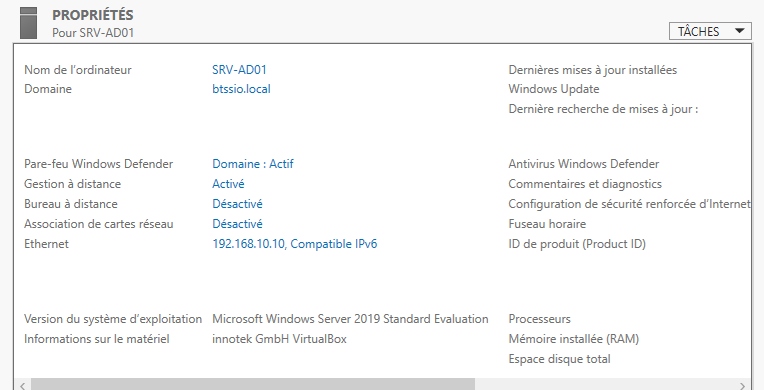
Propriétés du serveur SRV-AD01
2
Installation et configuration d'Active Directory
Installation AD DS · Promotion en contrôleur de domaine · Vérification des services
Rapport d'installation du rôle AD DS
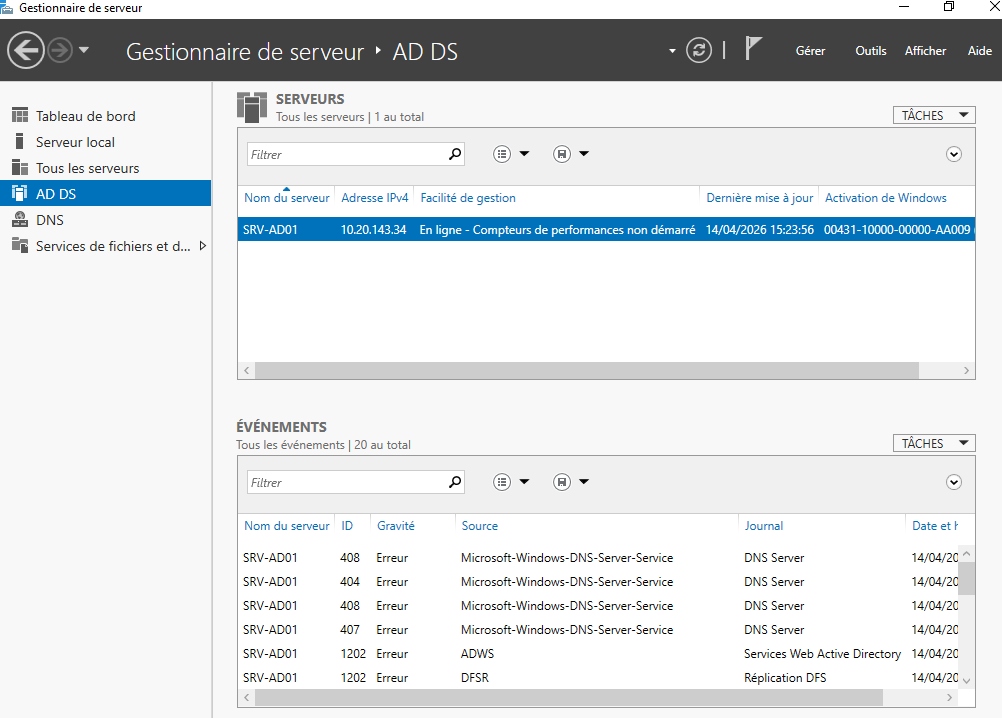
Gestionnaire de serveur – Rôles AD DS et DNS actifs
Document de configuration du domaine
Nom de domaine (FQDN)
btssio.local
Nom NetBIOS
BTS-SIO
Contrôleur de domaine
SRV-AD01.btssio.local
Rôles activés
DC · DNS · Catalogue Global
Niveau fonctionnel forêt
Windows Server 2016
Niveau fonctionnel domaine
Windows Server 2016
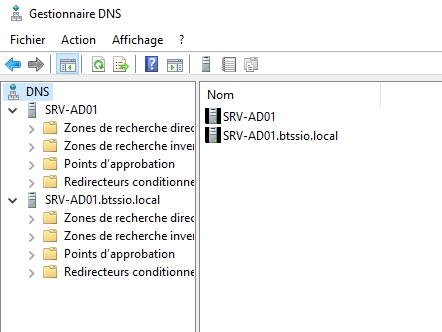
Console DNS – Zone btssio.local
Liste de vérification des services Active Directory
| Élément vérifié | Résultat | Statut |
|---|---|---|
| Rôle AD DS installé | Visible dans le Gestionnaire de serveur | OK |
| Rôle DNS installé | Visible dans le Gestionnaire de serveur | OK |
| Domaine btssio.local créé | Visible dans ADUC | OK |
| Zone DNS btssio.local | Présente dans la console DNS | OK |
| Connexion domaine | BTS-SIO\Administrateur | OK |
3
Gestion des utilisateurs et des groupes
OU · Utilisateurs · Groupes · Import CSV · GPO
Schéma de la structure des OU
btssio.local
├── OU=Groupes
├── OU=Ordinateurs
├── OU=Services
└── OU=Utilisateurs
├── OU=Groupes
├── OU=Ordinateurs
├── OU=Services
└── OU=Utilisateurs
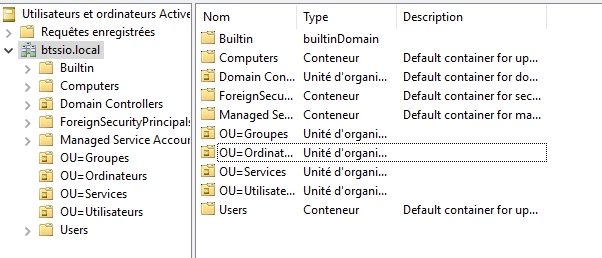
Structure des OU dans ADUC
Fichier CSV des utilisateurs importés
Prenom,Nom,Login,Description
Marie,Dupont,mdupont,Chef de projet Informatique
Paul,Martin,pmartin,Technicien support
Anne,Leroy,aleroy,Assistante RH
Luc,Durand,ldurand,Comptable
Sophie,Bernard,sbernard,Stagiaire Compta
Marie,Dupont,mdupont,Chef de projet Informatique
Paul,Martin,pmartin,Technicien support
Anne,Leroy,aleroy,Assistante RH
Luc,Durand,ldurand,Comptable
Sophie,Bernard,sbernard,Stagiaire Compta
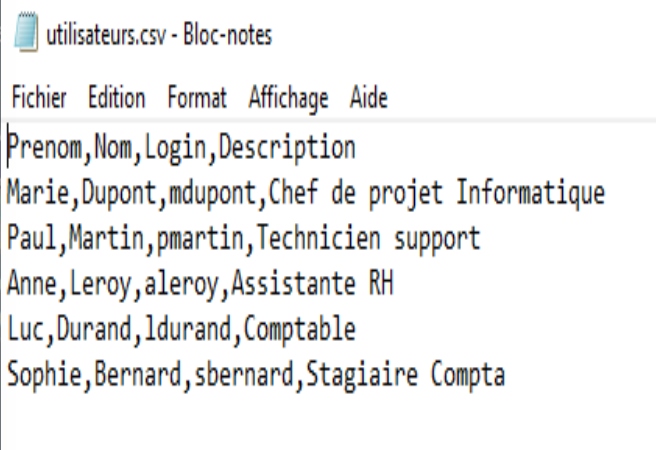
Fichier utilisateurs.csv
Capture d'écran ADUC – Utilisateurs et groupes créés
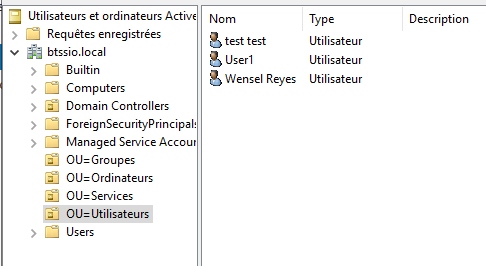
Utilisateurs créés dans OU=Utilisateurs
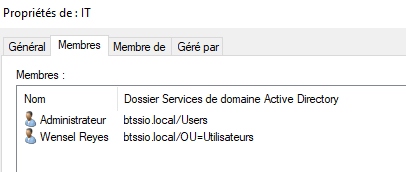
Groupe IT – Membres : Administrateur, Wensel Reyes
Rapport des GPO créées et appliquées
| Nom de la GPO | Lien | Paramètre configuré | Statut |
|---|---|---|---|
| Default Domain Policy | btssio.local | Stratégie de mot de passe | Activé |
| GPO_Restrictions_Logicielles | btssio.local | Blocage de notepad.exe | Activé |
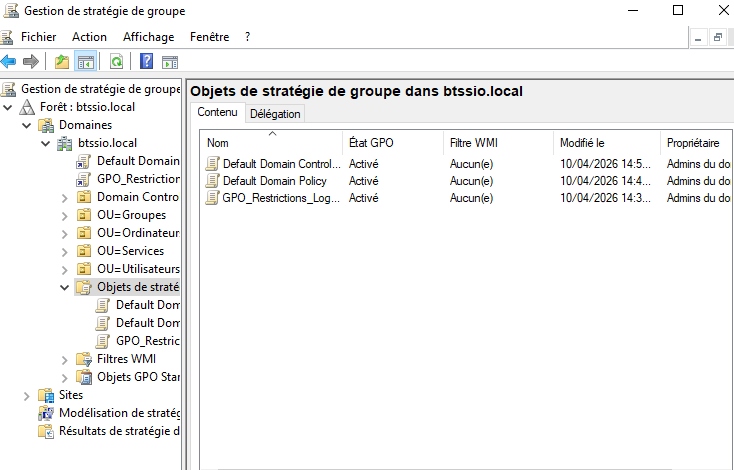
Console Gestion de la stratégie de groupe
4
Sécurisation de l'infrastructure Active Directory
Mots de passe · Verrouillage · 2FA · Audit · ATA
Document de politique de sécurité des mots de passe
| Paramètre | Valeur configurée |
|---|---|
| Longueur minimale du mot de passe | 8 caractères |
| Complexité requise | Activé |
| Durée de vie maximale | 60 jours |
| Durée de vie minimale | 30 jours |
| Chiffrement réversible | Activé |
| Seuil de verrouillage | 3 tentatives |
| Durée de verrouillage | 15 minutes |
| Réinitialisation du compteur | 15 minutes |
| Verrouillage compte Administrateur | Activé |
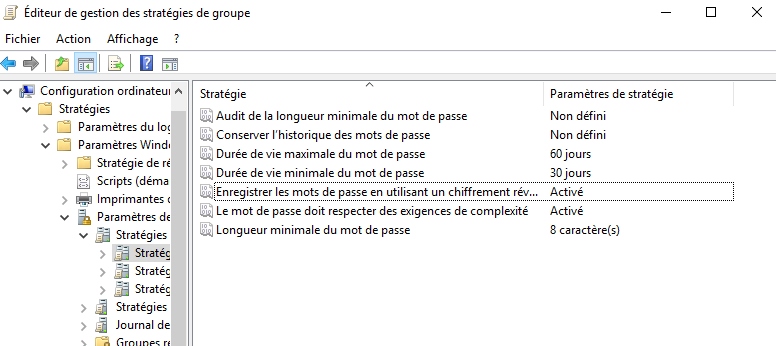
Stratégie de mot de passe – Default Domain Policy
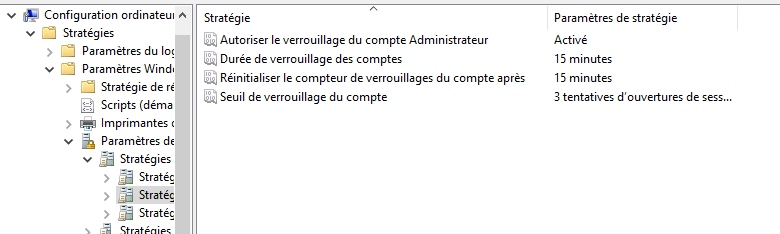
Stratégie de verrouillage de compte
Rapport de configuration de l'authentification deux facteurs (2FA)
Contexte : La 2FA renforce la sécurité des comptes administrateurs en ajoutant une seconde vérification au-delà du mot de passe.
Solution recommandée : Microsoft Authenticator / Azure AD MFA
Politique appliquée :
– 2FA obligatoire pour tous les membres du groupe Admins du domaine
– Délai d'expiration de session : 15 minutes d'inactivité
– Verrouillage après 3 tentatives échouées (configuré via GPO)
Solution recommandée : Microsoft Authenticator / Azure AD MFA
Politique appliquée :
– 2FA obligatoire pour tous les membres du groupe Admins du domaine
– Délai d'expiration de session : 15 minutes d'inactivité
– Verrouillage après 3 tentatives échouées (configuré via GPO)
Plan d'audit des événements de sécurité
| Stratégie d'audit | Paramètre |
|---|---|
| Auditer les événements de connexion aux comptes | Réussite, Échec |
| Auditer les événements de connexion | Réussite, Échec |
| Auditer la gestion des comptes | Réussite, Échec |
| Auditer l'accès aux objets | Réussite, Échec |
| Auditer l'utilisation des privilèges | Réussite, Échec |
| Auditer le suivi des processus | Réussite, Échec |
| Auditer les événements système | Réussite, Échec |
| Auditer les modifications de stratégie | Réussite, Échec |
| Auditer l'accès au service d'annuaire | Réussite, Échec |
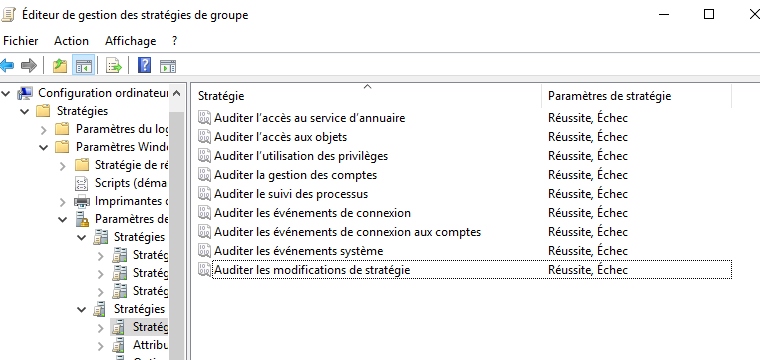
Stratégie d'audit – Default Domain Controllers Policy
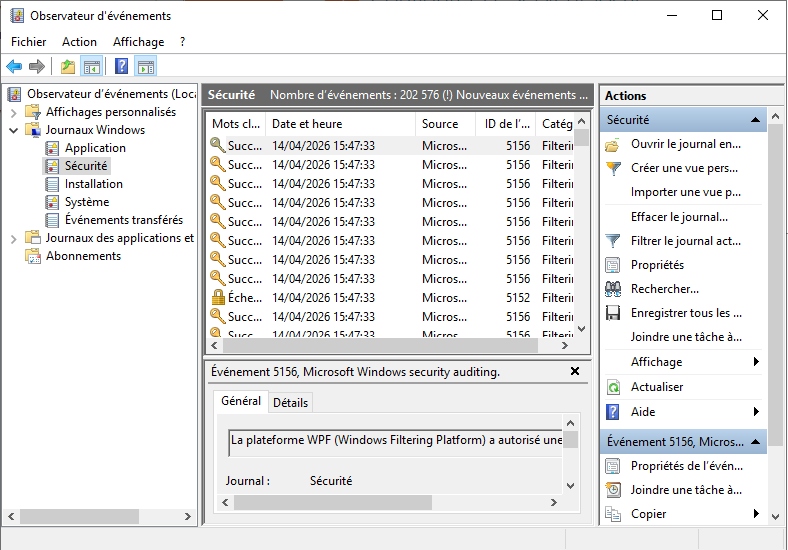
Observateur d'événements – Journal Sécurité
Rapport d'installation et de configuration de Microsoft ATA
Qu'est-ce que Microsoft ATA ?
Microsoft Advanced Threat Analytics est une solution de détection des menaces sur site. Elle analyse le trafic réseau Active Directory pour détecter les comportements suspects (Pass-the-Hash, Golden Ticket, reconnaissance LDAP, etc.).
Statut : Microsoft ATA 1.9 n'est plus disponible au téléchargement. Il a été remplacé par Microsoft Defender for Identity (solution cloud).
Prérequis techniques :
– Windows Server 2012 R2 / 2016 / 2019
– Minimum 6 Go de RAM
– Minimum 100 Go d'espace disque
– .NET Framework 4.6.1
Architecture recommandée :
– 1 serveur ATA Center (collecte et analyse)
– 1 ATA Gateway installée sur le DC
– Tableau de bord web : https://NomServeurATA