Déploiement d'un domaine Active Directory : unités d'organisation, utilisateurs, groupes de sécurité, GPO, DHCP/DNS et scripts PowerShell de création de comptes en masse.
Problème / besoin
Centraliser la gestion des utilisateurs, des postes et des droits d'une organisation, avec une politique de sécurité appliquée à l'échelle du domaine.
Objectifs
Installer AD DS et structurer l'annuaire (OU, comptes, groupes de sécurité).
Déployer des GPO, le DHCP et le DNS.
Industrialiser la création de comptes par scripts PowerShell.
Démarche
Installation d'AD DS et promotion en contrôleur de domaine.
Création des unités d'organisation, comptes et groupes de sécurité.
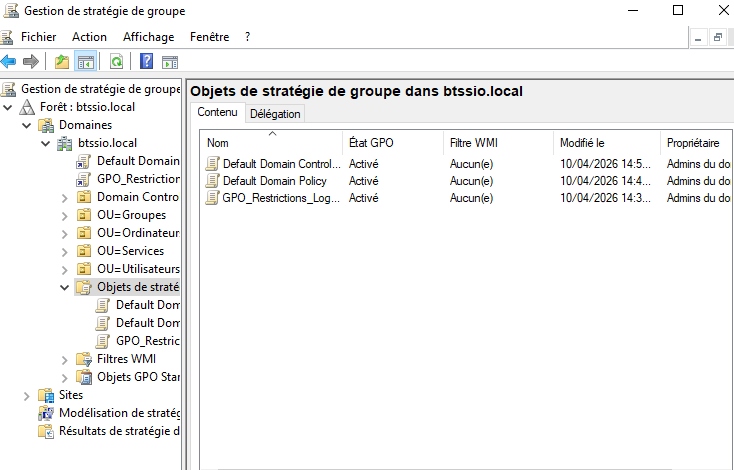
Déploiement des GPO et de la configuration intégrée DHCP/DNS.
Scripts PowerShell de création de comptes en masse (import).
Mise en œuvre
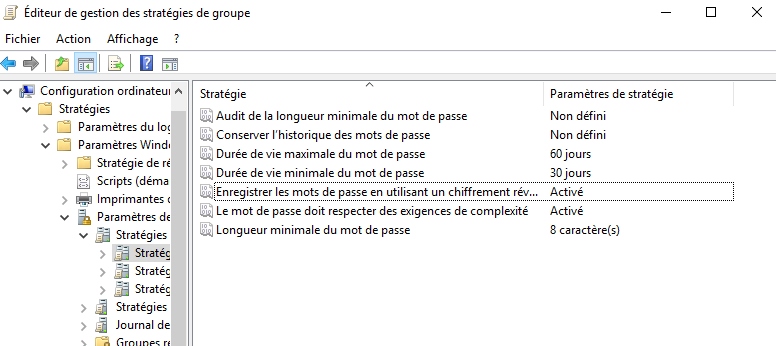
Politique de sécurité appliquée par GPO (mots de passe, verrouillage, audit).
Jonction de postes et vérification de l'application des stratégies.
Tests
Vérification des services AD DS/DNS et de l'application des GPO.
Résultats
Domaine opérationnel : annuaire structuré, GPO, DHCP/DNS et comptes gérés.
Bilan
TP système complet : il démontre la mise à disposition d'un service d'annuaire, l'automatisation par script et l'application d'une politique de sécurité de domaine.
Preuves
DocumentationOuvrir →DocumentationRapport de TP Active DirectoryDocumentation technique structurée de la mise en œuvre.CaptureGPO / DHCP / DNSMise en place des habilitations et des services (E5.1.3 / E6.2.1).CapturePolitique de mots de passeDurcissement : complexité, longueur et durées de vie (E7.3.2).
Preuves à produire
ScriptScripts PowerShell (comptes en masse)L'automatisation de la création de comptes relève de l'automatisation d'administration (E6.3.2).