Référentiel & compétences
Les trois épreuves professionnelles, leurs compétences et sous-compétences officielles. Chaque statut est calculé à partir des réalisations rattachées : une compétence n'est jamais marquée à partir d'une simple technologie. Dépliez une compétence pour voir les réalisations et les preuves qui la justifient.
Ces statuts décrivent le niveau de mobilisation documenté dans ce portfolio. Ils ne constituent pas une validation officielle des compétences par l'établissement ou le jury.
Bloc 1
Support et mise à disposition de services informatiques
Gérer le patrimoine, répondre aux demandes et incidents, développer la présence en ligne, travailler en mode projet, mettre des services à disposition et organiser son développement professionnel.
- Démontrée 17
- Mobilisée 1
- En cours 2
- Non documentée 2
E5.1 Gérer le patrimoine informatique 6 sous-comp. Démontrée
Recenser et identifier les ressources numériques
DémontréeRecensement et organisation des ressources de l'annuaire (OU, comptes, groupes).
Recensement des ressources et plan d'adressage.
Exploiter des référentiels, normes et standards adoptés par le prestataire informatique
DémontréeExploitation de référentiels et de standards de sécurité lors de l'audit.
- Doc Rapport d'audit réseau à produire
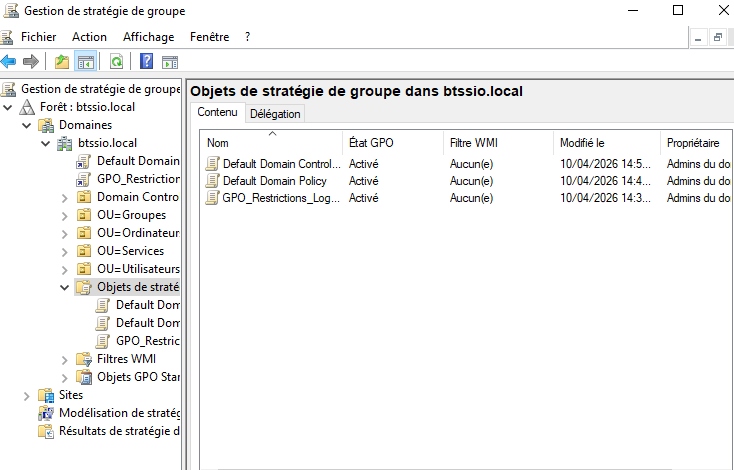
Mettre en place et vérifier les niveaux d'habilitation associés à un service
DémontréeNiveaux d'habilitation via groupes de sécurité et GPO.
Vérifier les conditions de la continuité d'un service informatique
En coursContinuité de service (haute disponibilité) en cours.
- Capture Haute disponibilité CARP/pfsync + HAProxy à produire
Gérer des sauvegardes
En coursSauvegardes centralisées (PBS) en cours de déploiement.
- Capture Sauvegardes Proxmox Backup Server à produire
Vérifier le respect des règles d'utilisation des ressources numériques
DémontréeApplication des règles d'utilisation et des processus clients.
- Doc Rapport d'activité d'alternance à produire
E5.2 Répondre aux incidents et aux demandes d'assistance et d'évolution 3 sous-comp. Démontrée
Collecter, suivre et orienter des demandes
DémontréeCollecte, suivi et orientation des demandes (ticketing).
- Capture Outil de ticketing (anonymisé) à produire
Traiter des demandes concernant les services réseau et système
DémontréeTraitement d'un incident de sécurité réseau (audit et remédiation).
- Doc Rapport de faille + contre-mesures à produire
Traitement de demandes concernant les services système et réseau.
- Document Bilan de résolution d'incidents à produire
Traiter des demandes concernant les applications
MobiliséeTraitement de demandes concernant les applications.
- Capture Outil de ticketing (anonymisé) à produire
E5.3 Développer la présence en ligne de l'organisation 3 sous-comp. Démontrée
Participer à la valorisation de l'image de l'organisation sur les médias numériques en tenant compte du cadre juridique et des enjeux économiques
Non documentéeRéférencer les services en ligne de l'organisation et mesurer leur visibilité
DémontréeRéférencement du site (métadonnées, sitemap, robots) et mesure de visibilité.
Participer à l'évolution d'un site Web exploitant les données de l'organisation
DémontréeConception et évolution d'un site Web exploitant des données structurées.
E5.4 Travailler en mode projet 3 sous-comp. Démontrée
Analyser les objectifs et les modalités d'organisation d'un projet
DémontréeAnalyse des objectifs et organisation du TP.
Analyse des objectifs et organisation du TP.
Analyse des objectifs et organisation du TP.
- Doc Rapport d'audit réseau à produire
Analyse des objectifs et organisation du projet.
Organisation du travail selon les processus et les priorités.
- Doc Rapport d'activité d'alternance à produire
Planifier les activités
DémontréePlanification des séances de mise en œuvre.
Planification des étapes de configuration.
Planification de la conception et du déploiement.
Évaluer les indicateurs de suivi d'un projet et analyser les écarts
Non documentéeE5.5 Mettre à disposition des utilisateurs un service informatique 3 sous-comp. Démontrée
Réaliser les tests d'intégration et d'acceptation d'un service
DémontréeTests d'intégration et d'acceptation des services AD/DNS.
Tests d'intégration et d'acceptation (connectivité, ACL).
Déployer un service
DémontréeDéploiement du service d'annuaire et des postes joints au domaine.
Déploiement du service en ligne (GitHub Pages, domaine personnalisé).
Accompagner les utilisateurs dans la mise en place d'un service
DémontréeAccompagnement des utilisateurs et optimisation de leurs postes.
- Doc Rapport d'activité d'alternance à produire
E5.6 Organiser son développement professionnel 4 sous-comp. Démontrée
Mettre en place son environnement d'apprentissage personnel
DémontréeEnvironnement d'apprentissage en situation professionnelle.
- Doc Rapport d'activité d'alternance à produire
Mettre en œuvre des outils et stratégies de veille informationnelle
DémontréeVeille et outils de sécurité mis en œuvre.
- Doc Rapport d'audit réseau à produire
Gérer son identité professionnelle
DémontréeGestion de l'identité professionnelle en ligne.
Gestion de l'identité et de la posture professionnelles.
- Doc Rapport d'activité d'alternance à produire
Développer son projet professionnel
DémontréeDéveloppement du projet professionnel (compétences système).
Développement du projet professionnel (compétences réseau).
Développement du projet professionnel.
Développement du projet professionnel.
- Doc Rapport d'activité d'alternance à produire
Bloc 2
Administration des systèmes et des réseaux
Concevoir, installer/déployer puis exploiter, dépanner et superviser une solution d'infrastructure réseau — cœur de l'option SISR.
- Démontrée 8
- En cours 3
- Non documentée 6
E6.1 Concevoir une solution d'infrastructure réseau 6 sous-comp. Démontrée
Analyser un besoin exprimé et son contexte juridique
DémontréeAnalyse du besoin et conception complète de l'infrastructure.
Étudier l'impact d'une évolution d'un élément d'infrastructure sur le système informatique
Non documentéeÉlaborer un dossier de choix d'une solution d'infrastructure et rédiger les spécifications techniques
DémontréeDossier de conception : architecture segmentée et spécifications par zone.
Plan d'adressage et spécifications techniques.
Choisir les éléments nécessaires pour assurer la qualité et la disponibilité d'un service
En coursÉléments de disponibilité (CARP/pfsync, HAProxy) en cours de déploiement.
- Capture Haute disponibilité CARP/pfsync + HAProxy à produire
Maquetter et prototyper une solution d'infrastructure permettant d'atteindre la qualité de service attendue
DémontréeMaquette puis déploiement réel de la solution d'infrastructure.
Maquette de l'infrastructure sous Packet Tracer.
Déterminer et préparer les tests nécessaires à la validation de la solution d'infrastructure retenue
Non documentéeE6.2 Installer, tester et déployer une solution d'infrastructure réseau 6 sous-comp. Démontrée
Installer et configurer des éléments d'infrastructure
DémontréeInstallation et configuration de Proxmox, pfSense, VLAN et règles par alias.
- Config Configuration pfSense (VLAN, alias, règles) à produire
- Schéma Schéma d'architecture du Home Lab
Installation et configuration du contrôleur de domaine, DHCP et DNS.
Configuration des VLAN, trunks, routage inter-VLAN et ACL.
Installer et configurer des éléments nécessaires pour assurer la continuité des services
En coursContinuité (CARP/pfsync, sauvegardes PBS) en cours de déploiement.
- Capture Haute disponibilité CARP/pfsync + HAProxy à produire
- Capture Sauvegardes Proxmox Backup Server à produire
Installer et configurer des éléments nécessaires pour assurer la qualité de service
Non documentéeRédiger ou mettre à jour la documentation technique et utilisateur d'une solution d'infrastructure
DémontréeRédaction du rapport de TP (documentation technique).
Documentation technique de la solution.
Tester l'intégration et l'acceptation d'une solution d'infrastructure
DémontréeCloisonnement inter-VLAN testé et prouvé (tests d'acceptation).
- Test Cloisonnement inter-VLAN testé et prouvé à produire
Tests d'intégration et d'acceptation de la solution.
Déployer une solution d'infrastructure
Non documentéeE6.3 Exploiter, dépanner et superviser une solution d'infrastructure réseau 5 sous-comp. Démontrée
Administrer sur site et à distance des éléments d'une infrastructure
DémontréeAdministration à distance sécurisée via Tailscale (subnet router).
- Config Accès distant Tailscale (subnet router) à produire
Automatiser des tâches d'administration
DémontréeAutomatisation : renouvellement Let's Encrypt par tâche cron.
- Script Renouvellement Let's Encrypt par cron à produire
Automatisation : création de comptes en masse par PowerShell.
- Script Scripts PowerShell (comptes en masse) à produire
Gérer des indicateurs et des fichiers d'activité des éléments d'une infrastructure
En coursSupervision (Wazuh, Zeek, Zabbix) en cours de déploiement.
- Capture Supervision Wazuh · Zeek · Zabbix à produire
Identifier, qualifier, évaluer et réagir face à un incident ou à un problème
Non documentéeÉvaluer, maintenir et améliorer la qualité d'un service
Non documentéeBloc 3
Cybersécurité des services informatiques
Protéger les données personnelles, préserver l'identité numérique, sécuriser équipements et usages, garantir disponibilité/intégrité/confidentialité et assurer la cybersécurité d'une infrastructure (volet SISR). Intégré au portfolio sans être présenté comme acquis tant qu'une réalisation ne le démontre pas.
- Démontrée 7
- Mobilisée 1
- En cours 1
- Non documentée 9
E7.1 Protéger les données à caractère personnel 2 sous-comp. Non documentée
Recenser les traitements sur les données à caractère personnel au sein de l'organisation ; identifier les risques liés à la collecte, au traitement, au stockage et à la diffusion des données à caractère personnel
Non documentéeSensibiliser les utilisateurs à la protection des données à caractère personnel
Non documentéeE7.2 Préserver l'identité numérique de l'organisation 2 sous-comp. Non documentée
Protéger l'identité numérique d'une organisation
Non documentéeDéployer les moyens appropriés de preuve électronique
Non documentéeE7.3 Sécuriser les équipements et les usages des utilisateurs 3 sous-comp. Démontrée
Identifier les menaces et mettre en œuvre les défenses appropriées
MobiliséeDéfenses : verrouillage de compte et audit des connexions.
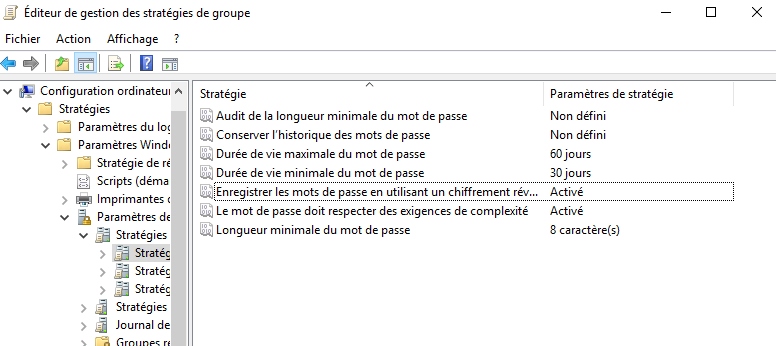
Identification des menaces et des défenses appropriées.
- Doc Rapport d'audit réseau à produire
Gérer les accès et les privilèges appropriés
DémontréeGestion des accès et privilèges (groupes, GPO, politique de mots de passe).
Vérifier l'efficacité de la protection
Non documentéeE7.4 Garantir la disponibilité, l'intégrité et la confidentialité des services informatiques et des données de l'organisation face à des cyberattaques 5 sous-comp. Démontrée
Caractériser les risques liés à l'utilisation malveillante d'un service informatique
DémontréeCaractérisation des risques liés à l'utilisation malveillante d'un service.
- Doc Rapport de faille + contre-mesures à produire
Recenser les conséquences d'une perte de disponibilité, d'intégrité ou de confidentialité
Non documentéeIdentifier les obligations légales qui s'imposent en matière d'archivage et de protection des données de l'organisation
Non documentéeOrganiser la collecte et la conservation des preuves numériques
Non documentéeAppliquer les procédures garantissant le respect des obligations légales
Non documentéeE7.5 Assurer la cybersécurité d'une infrastructure réseau, d'un système et d'un service (SISR) 6 sous-comp. Démontrée
Participer à la vérification des éléments contribuant à la sûreté d'une infrastructure informatique et à la conformité des services déployés
DémontréeSûreté des éléments déployés : segmentation, DMZ, cloisonnement prouvé.
- Test Cloisonnement inter-VLAN testé et prouvé à produire
- Schéma Schéma d'architecture du Home Lab
Prendre en compte la sécurité dans un projet de mise en œuvre d'une solution d'infrastructure
DémontréeSécurité prise en compte dès la conception : 7 zones, DMZ, règles par alias.
Sécurité prise en compte par la segmentation et les ACL.
Mettre en œuvre et vérifier la conformité d'une infrastructure à un référentiel, une norme ou un standard de sécurité
En coursConformité des accès (PKI step-ca, LDAPS, FreeRADIUS) en cours.
- Capture Supervision Wazuh · Zeek · Zabbix à produire
Prévenir les attaques
DémontréePrévention par cloisonnement inter-VLAN et filtrage par alias.
- Test Cloisonnement inter-VLAN testé et prouvé à produire
Contre-mesures proposées pour prévenir l'attaque (ex. WPS).
- Doc Rapport de faille + contre-mesures à produire
Détecter les actions malveillantes
DémontréeDétection (Wazuh, Zeek, honeypot Cowrie) en cours de déploiement.
- Capture Supervision Wazuh · Zeek · Zabbix à produire
Détection et identification de services et faiblesses (Nmap, Wireshark).
- Capture Captures Nmap / Aircrack-ng / Wireshark à produire
Analyser les incidents de sécurité, proposer et mettre en œuvre des contre-mesures
DémontréeAnalyse de l'incident et proposition de contre-mesures (rapport).
- Doc Rapport de faille + contre-mesures à produire
Sources du référentiel
- Arrêté du 29 avril 2019 modifié (arrêté du 8 juillet 2024) Définition du BTS SIO — applicable à compter de la session 2025.
- RNCP40792 — BTS Services informatiques aux organisations Fiche France Compétences du diplôme.
- Référentiel BTS SIO (Éduscol / Enqdip) Référentiel des activités et des compétences professionnelles.
Référentiel applicable à la session 2025 et suivantes (réforme). Les intitulés sont à vérifier sur les textes officiels pour le mot-à-mot définitif.